SudesteSão Paulo
Ofício do Smart Sampa não confirma versão de Nunes sobre isca
Documento assinado por dois gestores municipais descreve apuração e contenção, sem citar operação de isca mencionada pelo prefeito.

Por Kelly Freitas
Publicado em 3 min de leitura
Um ofício da Prefeitura de São Paulo sobre a falha de segurança no Smart Sampa não menciona a operação de “isca” citada pelo prefeito Ricardo Nunes. O documento de 29 de outubro descreve medidas de apuração e contenção, segundo reportagem do UOL publicada nesta sexta-feira (6).
A resposta foi assinada pela secretária municipal de Segurança Urbana, Juliana Lopes Bussacos, e pelo controlador-geral Daniel Falcão. O registro cria uma diferença relevante entre a explicação pública do prefeito e a versão formal enviada pela administração.
Documento detalha senhas e permissões
O material analisado pela prefeitura continha 6.529 usuários. Desses, 178 apresentavam o mesmo padrão de senha, proporção de 2,7%. O UOL havia mostrado que as credenciais usavam o número de registro dos agentes como identificação e senha.
A gestão negou ter identificado logins e senhas expostos no repositório. Ao mesmo tempo, confirmou as informações centrais da reportagem. O ofício afirma que as permissões estavam ligadas ao videomonitoramento e não ofereciam acesso administrativo irrestrito nem permitiam alterar bases oficiais integradas.
Senhas com padrão repetido eram 2,7% dos usuários encontrados Registros citados no ofício municipal de 29 de outubro
| Item | Quantidade |
|---|---|
| Usuários encontrados no material | 6.529 |
| Usuários com o mesmo padrão de senha | 178 |
| Participação no total | 2,7% |
| Mínimo de caracteres exigido após a falha | 14 |
Fonte: ofício municipal reproduzido pelo UOL. Percentual calculado pela redação.
Em 20 de outubro, Nunes declarou que a administração monitorava o problema. “A gente vinha monitorando isso num sistema, inclusive, de isca, para saber quem poderia acessar e ter algum uso indevido”, disse ele na ocasião. O ofício posterior não registra essa operação.
Mudanças começaram antes da publicação
Segundo o documento, o reforço da autenticação começou em 17 de outubro. A prefeitura redefiniu as senhas, passou a exigir combinações com pelo menos 14 caracteres e tornou obrigatória a autenticação multifator, que acrescenta uma segunda prova de identidade.
Depois da reportagem, também implantou autenticação com reconhecimento facial. Essas medidas constam da versão oficial. Elas respondem à falha, mas não explicam por que a palavra “isca” apareceu na declaração e ficou ausente do documento.
A Autoridade Nacional de Proteção de Dados (ANPD), órgão que fiscaliza o uso de dados pessoais, cobrou informações em 22 de outubro. A prefeitura disse que preparava uma notificação para aquela data. Segundo o ofício, entendeu que outra comunicação deixaria de ser necessária porque os mesmos dados seriam enviados ao órgão.
A autenticação multifator exige outra comprovação além da senha, como um código temporário. Já o reconhecimento facial usa características do rosto. São camadas adicionais de proteção, mas exigem governança própria porque ampliam a coleta de dados pessoais. O ofício citado pelo UOL não detalha esse tratamento.
O problema revelado pelo UOL não se limitava às credenciais. As instruções expostas permitiam reproduzir a interface com comandos em linguagem comum e ferramentas de inteligência artificial. O ofício, porém, restringe o alcance das permissões da conta ao videomonitoramento.
O que diz a Prefeitura de São Paulo: no ofício de 29 de outubro, a gestão afirma ter adotado contenção, redefinição de senhas e autenticação adicional. O documento nega acesso administrativo irrestrito e não menciona uma operação de isca, conforme reportagem do UOL.
Apuração precisa esclarecer as duas versões
A próxima etapa depende da atuação da Controladoria-Geral do Município e da ANPD. O ponto aberto não é apenas técnico. A administração precisa explicar publicamente a diferença entre a declaração do prefeito e sua resposta formal.
Para o cidadão, o caso mostra por que sistemas públicos de vigilância exigem prestação de contas documentada. Senhas mais fortes reduzem riscos. Não substituem informações claras sobre a origem da falha, seu alcance e as medidas adotadas. Essa clareza também permite controle independente pela Câmara Municipal e pela população.
Como fizemos: Conferimos a reportagem do UOL de 6 de novembro e a declaração de Nunes publicada em 20 de outubro. Dividimos 178 por 6.529 para calcular 2,7%. A análise distingue a versão oral, o conteúdo do ofício e as medidas técnicas, sem afirmar que houve alteração das bases oficiais.
Fontes
- Ofício da prefeitura contradiz Nunes sobre “isca” em falha no Smart Sampa — UOL (acesso em 06/11/2026)
- Nunes diz que sabia de falha e cita sistema de isca — UOL (acesso em 06/11/2026)
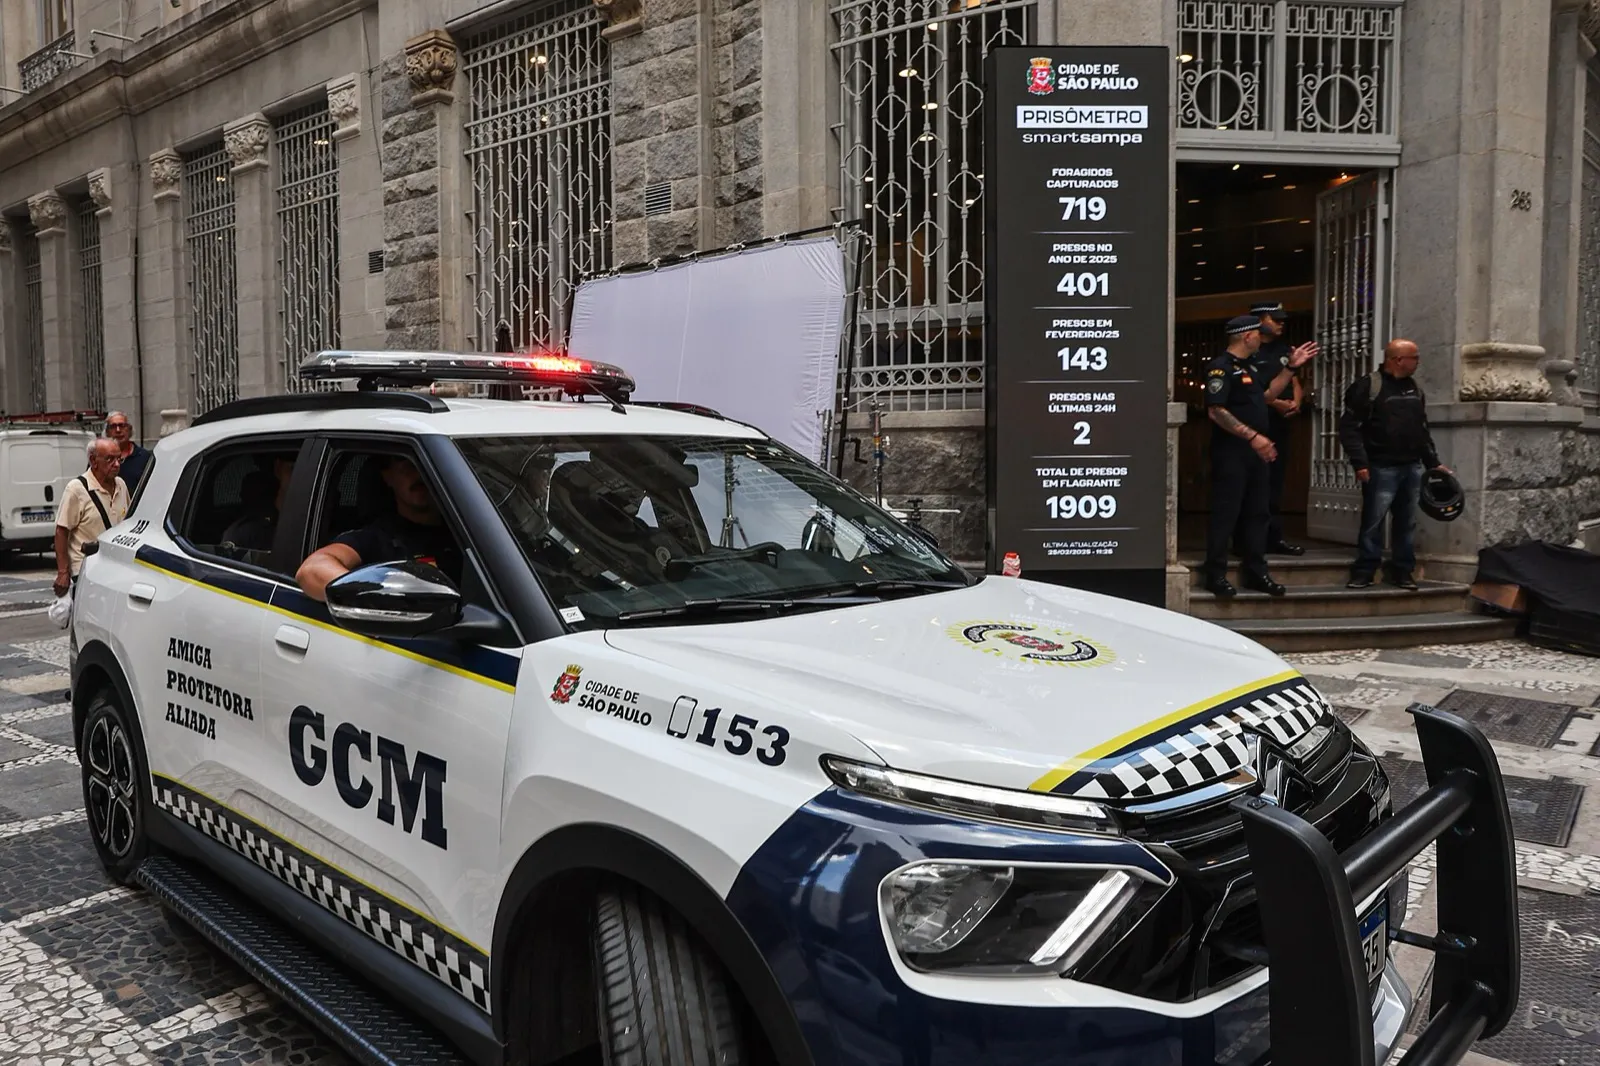
- Viatura em frente ao Smart Sampa — Wikimedia Commons (acesso em 06/11/2026)